สวัสดี ดิฉันเป็นนักพัฒนา Odoo และ Python Full-Stack ระดับอาวุโสที่ V Group เมื่อคนภายนอกโลก ERP ได้ยินคำว่า "นักพัฒนา Odoo" พวกเขามักจะนึกถึงคนที่ปรับแต่งฟอร์มวิวและเขียนรายงานเป็นครั้งคราว ความเป็นจริง — อย่างน้อยในโครงการที่ดิฉันทำงานอยู่ — ใกล้เคียงกับวิศวกรรมระบบ: โครงสร้างพื้นฐานแบบหลายผู้เช่า การรวมระบบที่มีมาตรฐานโรงพยาบาล การออกใบอนุญาตและการปกป้องทรัพย์สินทางปัญญา และโมเดลการควบคุมการเข้าถึงที่ต้องสามารถทนต่อการใช้งานที่ไม่เหมาะสมในโลกจริงได้ ดิฉันต้องการที่จะพูดคุยเกี่ยวกับบางส่วนของงานนั้น ไม่ใช่ในรูปแบบไฮไลท์ แต่เป็นการมองอย่างตรงไปตรงมาที่ประเภทของปัญหาที่ดิฉันแก้ไขในแต่ละวัน
กรณีศึกษา 1: การสร้าง V-Cloud ซึ่งเป็นทางเลือกภายใน Odoo.sh
หนึ่งในโครงการที่น่าสนใจทางสถาปัตยกรรมที่ฉันได้ทำงานคือ V-Cloud ซึ่งเป็นแพลตฟอร์ม SaaS ภายในสำหรับการโฮสต์และจัดการ Odoo instances สำหรับลูกค้าของเราเอง — มีแนวคิดที่คล้ายคลึงกับ Odoo.sh แต่สร้างและดำเนินการภายในองค์กร
ความท้าทายหลักไม่ใช่ "เราสามารถรัน Odoo ใน Docker ได้หรือไม่" — ส่วนนั้นเป็นเรื่องง่าย ปัญหาที่แท้จริงคือการแยกข้อมูลตามลูกค้าโดยมีการทำงานร่วมกันแบบรวมศูนย์: ลูกค้าแต่ละรายต้องการฐานข้อมูล, ฟิลสโตร์, และสแต็กคอนเทนเนอร์ของตนเอง ซึ่งสามารถติดตั้งและลบได้ตามต้องการ ในขณะที่ยังสามารถจัดการได้จากแพลตฟอร์มควบคุมเดียว (พอร์ทัลลูกค้าบวกกับเครื่องมือภายใน) โดยที่พฤติกรรมที่ไม่เหมาะสมของผู้เช่าเพียงรายเดียว — เช่น cron ที่ทำงานไม่หยุด, การรั่วไหลของหน่วยความจำ, การโยกย้ายที่ไม่ดี — ไม่ส่งผลกระทบต่อผู้อื่น
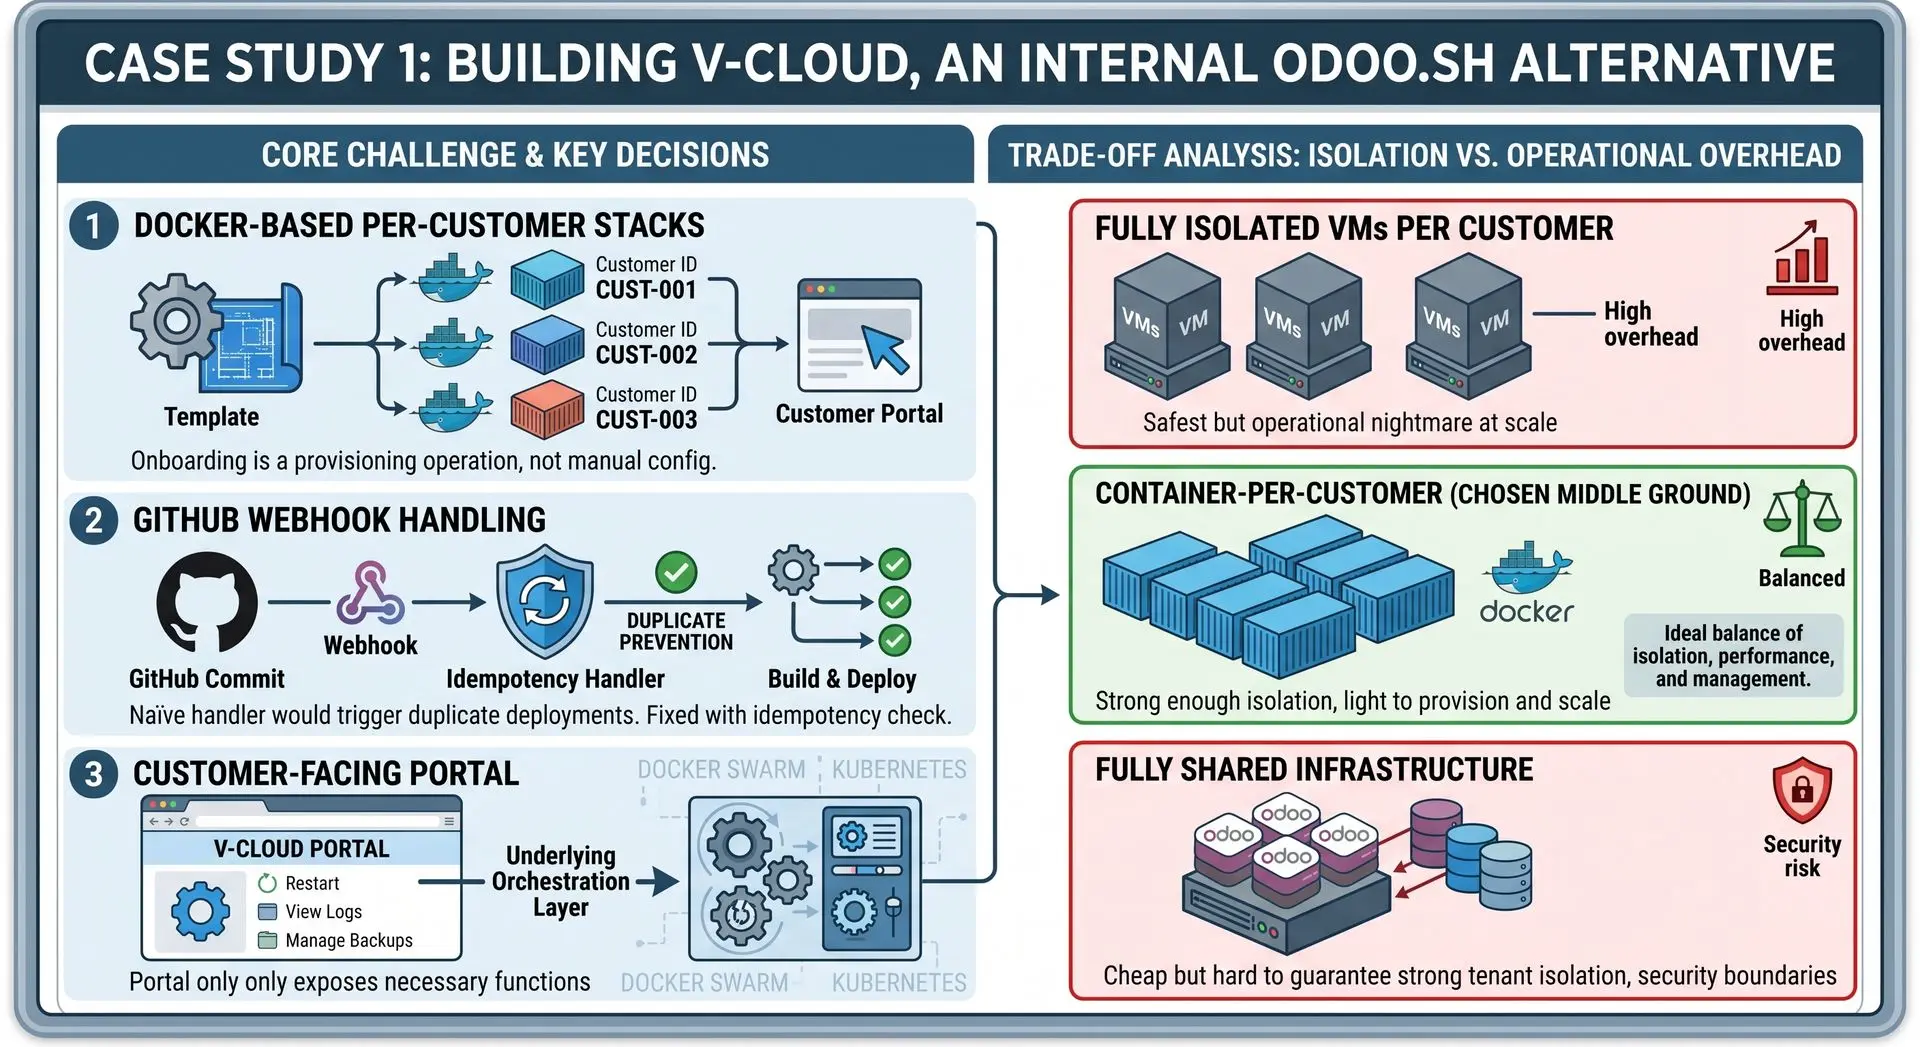
นั่นหมายถึงการทำงานผ่านกองการตัดสินใจ:
- สแต็กต่อแต่ละลูกค้าซึ่งใช้ Docker Compose สร้างจากเทมเพลตแทนที่จะดูแลด้วยมือ ดังนั้นการนำลูกค้าใหม่เข้ามาจึงเป็นการดำเนินการจัดเตรียม ไม่ใช่งานกำหนดค่าบนเซิร์ฟเวอร์ด้วยมือ
- การจัดการ webhook ของ GitHub เพื่อกระตุ้นการสร้าง/การปรับใช้เมื่อโมดูลที่กำหนดเองของลูกค้าเปลี่ยนแปลง ซึ่งต้องคิดอย่างรอบคอบเกี่ยวกับ idempotency — webhook สามารถและจะถูกเรียกมากกว่าหนึ่งครั้งสำหรับเหตุการณ์เดียวกัน และตัวจัดการที่ไม่รอบคอบจะกระตุ้นการปรับใช้ซ้ำหรือทำให้สแต็กอยู่ในสถานะที่อัปเดตไม่สมบูรณ์
- พอร์ทัลที่มุ่งเน้นลูกค้า ซึ่งเปิดเผยการควบคุมเพียงพอ (เริ่มใหม่, ดูบันทึก, จัดการสำรองข้อมูล) โดยไม่เปิดเผยชั้นการจัดการพื้นฐาน
การแลกเปลี่ยนที่ต้องคิดมากที่สุดคือความละเอียดของการแยกตัวกับภาระงานในการดำเนินงาน VM ที่แยกตัวอย่างเต็มที่ต่อแต่ละลูกค้าจะเป็นคำตอบที่ "ปลอดภัยที่สุด" แต่มีภาระงานที่หนักเกินไปในระดับของเรา โครงสร้างพื้นฐานที่แชร์อย่างเต็มที่ (หนึ่ง Odoo instance, หลายฐานข้อมูล) มีค่าใช้จ่ายในการดำเนินงานต่ำ แต่ทำให้การแยกตัวของผู้เช่าทำได้ยากขึ้นมาก โดยเฉพาะอย่างยิ่งในเรื่องของการแย่งชิงทรัพยากรและขอบเขตด้านความปลอดภัย เราจึงเลือกใช้คอนเทนเนอร์ต่อหนึ่งลูกค้าเป็นจุดกึ่งกลางที่เหมาะสม — การแยกตัวที่แข็งแกร่งพอสำหรับโมเดลภัยคุกคามของเรา และเบาพอที่จะจัดเตรียมและขยายโดยไม่ต้องมีทีมปฏิบัติการเฉพาะสำหรับแต่ละลูกค้า
กรณีศึกษา 2: การรวม API ของ HIS สำหรับลูกค้าโรงพยาบาล
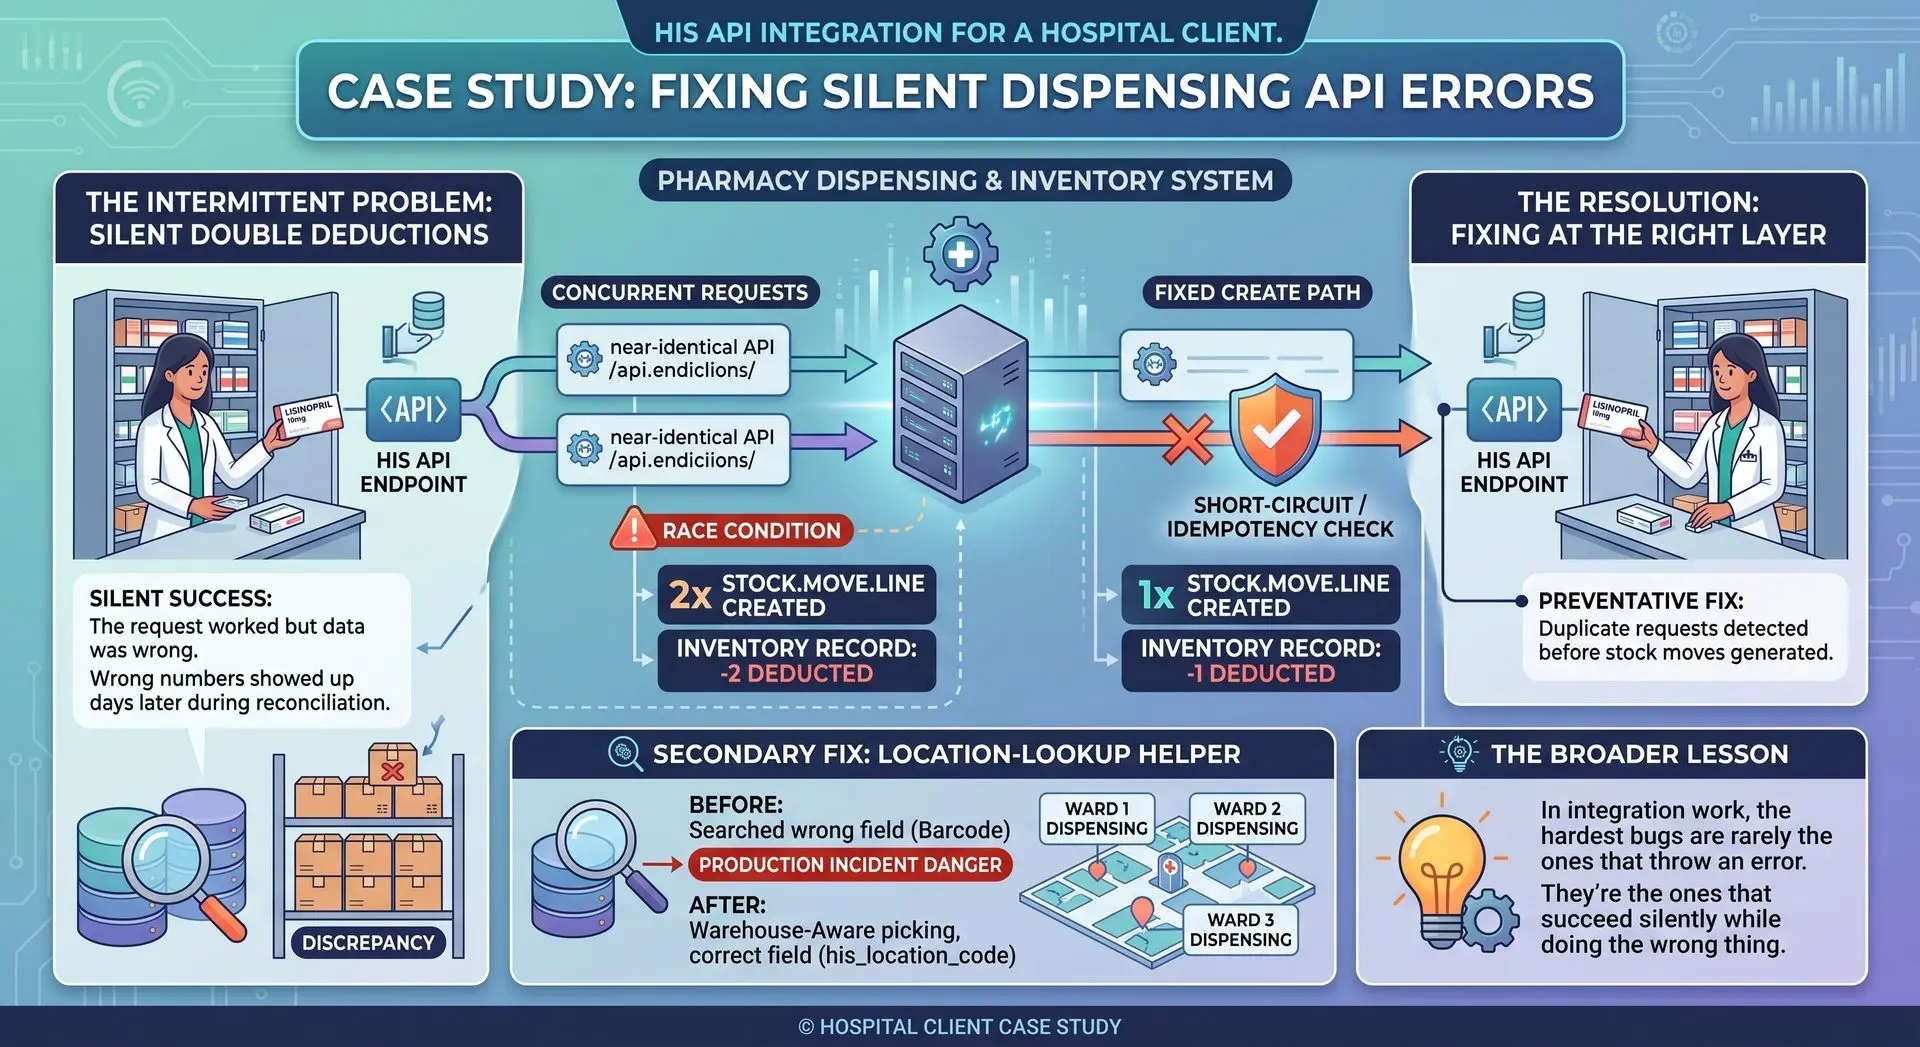
การรวมระบบด้านสุขภาพเป็นหมวดหมู่ที่มีความยากลำบากแตกต่างออกไปโดยสิ้นเชิง เพราะความถูกต้องไม่ใช่เรื่องที่ดีในด้านประสบการณ์ผู้ใช้ — การเคลื่อนย้ายสต็อกซ้ำในบริบทของการค้าปลีกเป็นเรื่องน่ารำคาญ; การเคลื่อนย้ายสต็อกซ้ำใน API การจ่ายยาของร้านขายยาหมายความว่าระบบเชื่อว่าสต็อกถูกหักออกสองครั้งสำหรับยาเพียงหนึ่งครั้งที่ถูกจ่ายจริง ๆ นั่นมีผลกระทบต่อสินค้าคงคลังและโดยอ้อมต่อการดูแลผู้ป่วย
ในโครงการการรวมระบบโรงพยาบาลโครงการหนึ่ง ฉันได้รับ API การจ่ายยาที่สร้างบันทึก stock.move.line ซ้ำเป็นระยะ ๆ โดยเงียบ ๆ ทำให้มีการหักสต็อกซ้ำสอง นี่เป็นประเภทของบั๊กที่จับได้ยากจริง ๆ ในการทดสอบ เพราะมันไม่ล้มเหลว — มันเพียงแค่ผลิตตัวเลขที่ผิดพลาดอย่างเงียบ ๆ ซึ่งจะปรากฏขึ้นในภายหลังในระหว่างการปรับยอดสต็อก
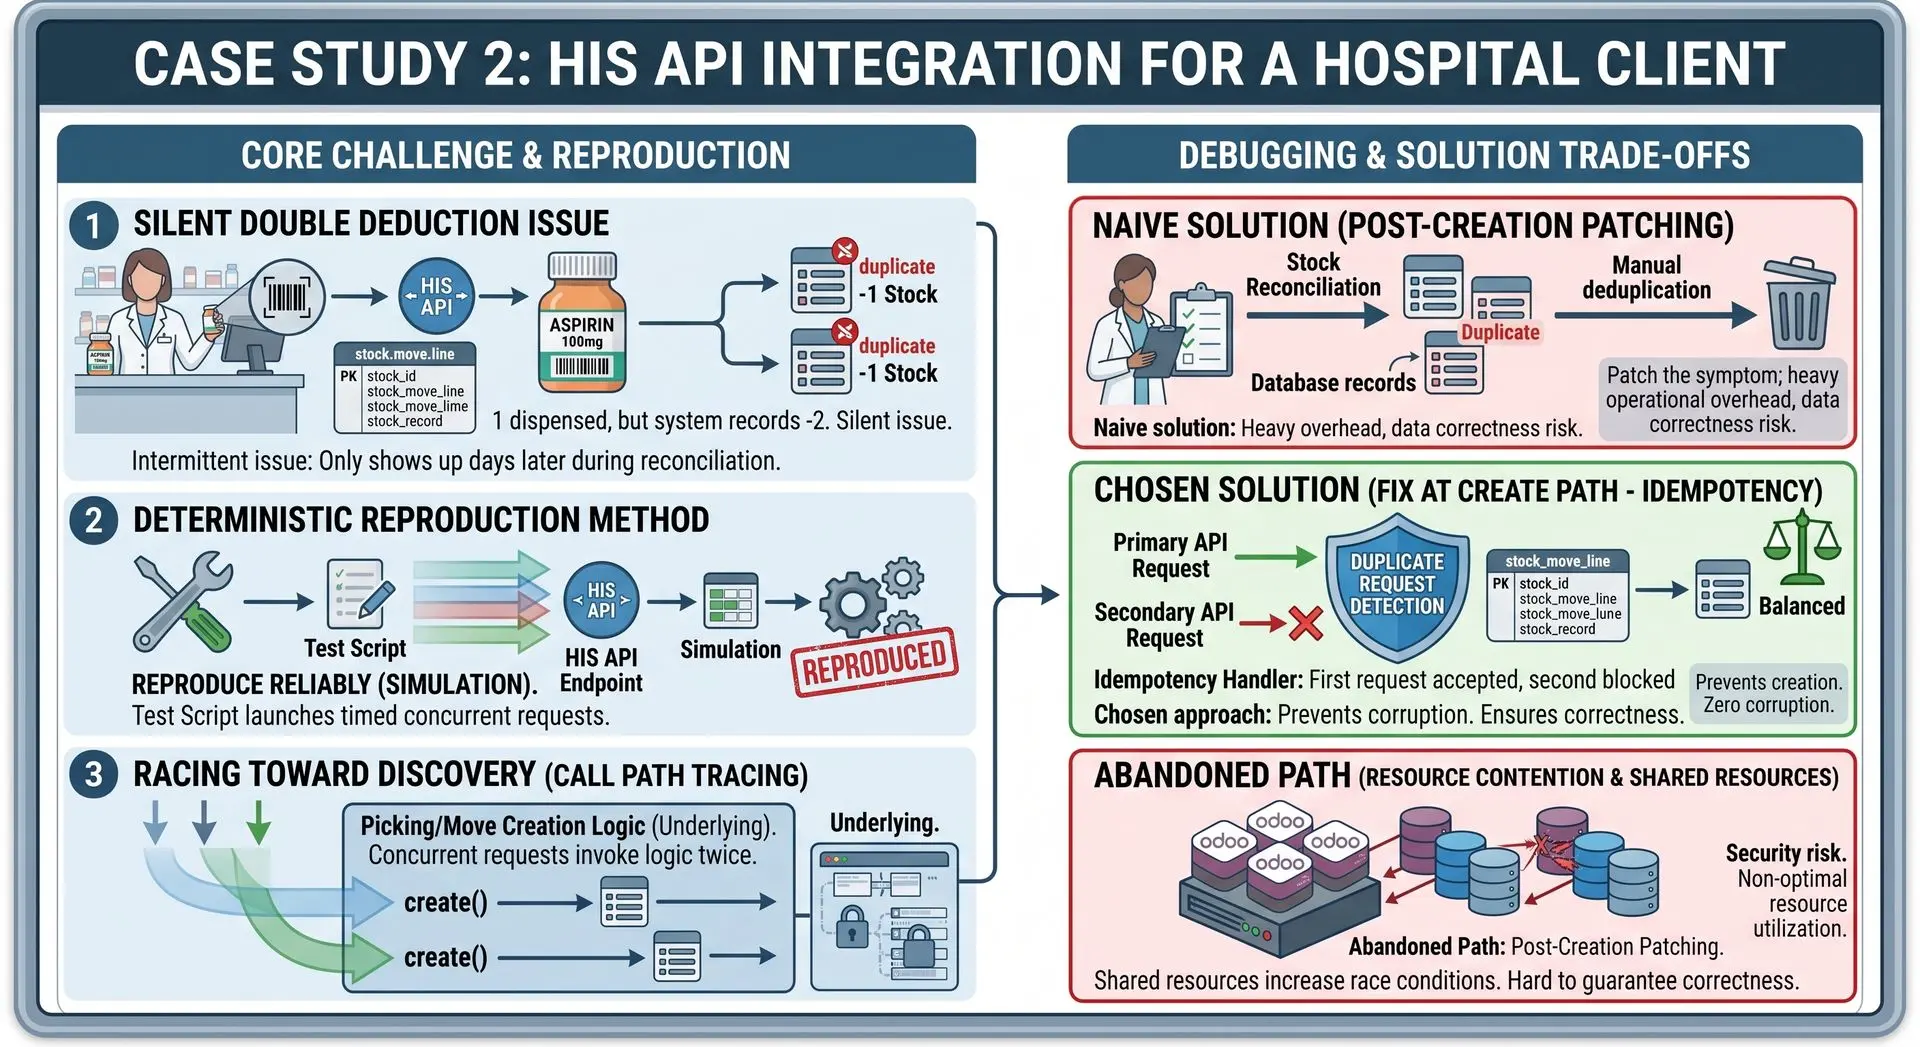
กระบวนการดีบักดูเหมือนว่า:
- ทำการสร้างซ้ำอย่างแน่นอนก่อน ก่อนที่จะสัมผัสกับโค้ดใด ๆ ฉันได้สร้างวิธีที่เชื่อถือได้ในการกระตุ้นการทำซ้ำแทนที่จะไว้วางใจการจราจรของโรงพยาบาลที่ไม่สม่ำเสมอ แม้ว่า "ข้อบกพร่อง" ที่ไม่แน่นอนที่ถูก "แก้ไข" โดยไม่มีการสร้างซ้ำที่เชื่อถือได้จะกลับมาเกือบตลอดเวลา
- ติดตามเส้นทางการเรียกจริง ไม่ใช่เส้นทางที่คาดไว้ จุดสิ้นสุด API ดูเหมือนจะเป็น idempotent ในเอกสาร แต่ตรรกะการสร้างการเลือก/การย้ายที่อยู่เบื้องหลังถูกเรียกใช้สองครั้งภายใต้เวลาการร้องขอพร้อมกันที่เฉพาะเจาะจง — เป็นกรณีคลาสสิกของโค้ดที่ถูกต้องในสภาพแวดล้อมที่แยกจากกันแต่ผิดพลาดเมื่ออยู่ภายใต้ความพร้อมเพรียงกัน.
- แก้ไขที่ชั้นที่ถูกต้อง แทนที่จะซ่อมแซมอาการ (การลบข้อมูลซ้ำหลังจากเกิดเหตุการณ์) ฉันได้แก้ไขเส้นทางการสร้างจริงเพื่อให้สามารถตรวจจับคำขอที่ซ้ำกันและหยุดการดำเนินการก่อนที่จะมีการสร้างการเคลื่อนย้ายสินค้าใดๆ
อีกหนึ่งประเด็นที่พบในการพัฒนาระบบเชื่อมต่อ HIS และ ERP คือความผิดพลาดของ Logic ในการค้นหาตำแหน่งจัดเก็บสินค้า (Location Lookup) ซึ่งเดิมใช้ฟิลด์ `barcode` ในการค้นหา แทนที่จะใช้รหัส `his_location_code` ที่โรงพยาบาลกำหนดไว้สำหรับการเชื่อมโยงข้อมูลกับระบบ HIS ปัญหานี้อาจไม่ปรากฏให้เห็นในระยะแรก เนื่องจากค่าของทั้งสองฟิลด์บังเอิญตรงกัน ทำให้ระบบสามารถทำงานได้ตามปกติ อย่างไรก็ตาม เมื่อมีการปรับปรุงข้อมูลหลัก (Master Data) และค่าของทั้งสองฟิลด์แตกต่างกัน Logic ดังกล่าวอาจทำให้ระบบค้นหาตำแหน่งผิดพลาดและส่งผลกระทบต่อการทำงานจริง นี่คือตัวอย่างของ **“Coincidentally Correct Code”** หรือโค้ดที่ให้ผลลัพธ์ถูกต้องเพียงเพราะเงื่อนไขของข้อมูลเอื้ออำนวย ไม่ใช่เพราะการออกแบบ Logic ที่ถูกต้องและรองรับการเปลี่ยนแปลงในอนาคต นอกจากนี้ ดิฉันยังได้ปรับปรุงกระบวนการระบุประเภทการเคลื่อนย้ายสินค้า (Picking Type Resolution) ให้รองรับการทำงานแบบหลายคลังสินค้า (Multi-Warehouse) โดยพิจารณาคลังสินค้าที่เกี่ยวข้อง แทนการอ้างอิงจากสมมติฐานว่าระบบมีเพียงคลังสินค้าเดียว การปรับปรุงดังกล่าวมีความสำคัญอย่างยิ่งสำหรับระบบ ERP โรงพยาบาล ซึ่งต้องรองรับหลายหน่วยงาน เช่น หอผู้ป่วย คลังเวชภัณฑ์ และจุดจ่ายยา ที่ใช้งานร่วมกันภายในระบบเดียวกัน ช่วยให้ Logic ของระบบสอดคล้องกับโครงสร้างการดำเนินงานจริง และลดความเสี่ยงจากข้อผิดพลาดเมื่อมีการเปลี่ยนแปลงข้อมูลหรือขยายการใช้งานในอนาคต
บทเรียนสำคัญจากประสบการณ์ครั้งนี้คือ **“ในงาน System Integration ปัญหาที่อันตรายที่สุดมักไม่ใช่ข้อผิดพลาดที่ทำให้ระบบหยุดทำงาน แต่เป็นข้อผิดพลาดที่เกิดขึ้นโดยไม่มีใครรู้ตัว”** เพราะบางครั้งระบบอาจทำงานได้สำเร็จโดยไม่แสดง Error ใด ๆ แต่เบื้องหลังกลับประมวลผลข้อมูลหรือดำเนินการผิดไปจากที่ควรจะเป็น ซึ่งปัญหาลักษณะนี้มักตรวจพบได้ยาก และอาจส่งผลกระทบต่อความถูกต้องของข้อมูลและกระบวนการทางธุรกิจในระยะยาว
Case Study 3: ยกระดับความปลอดภัยของ Odoo ด้วย PyArmor เพื่อปกป้อง Source Code และทรัพย์สินทางปัญญาของซอฟต์แวร์
ในการพัฒนา Custom Module สำหรับ Odoo โดยเฉพาะกรณีที่ต้องติดตั้งระบบบนเซิร์ฟเวอร์ที่ลูกค้าเป็นผู้บริหารจัดการเอง (Client-Managed Server) หนึ่งในความท้าทายสำคัญคือ การปกป้อง Source Code และทรัพย์สินทางปัญญาของซอฟต์แวร์ (Intellectual Property Protection)
แม้ว่าลูกค้าจะเป็นเจ้าของโครงสร้างพื้นฐานและมีสิทธิ์ดูแลเซิร์ฟเวอร์ แต่ Logic ของ Module รวมถึงองค์ความรู้ เทคนิคการออกแบบ และความพยายามที่ใช้ในการพัฒนา ยังคงเป็นทรัพย์สินทางปัญญาของผู้พัฒนา ทั้งนี้ขึ้นอยู่กับข้อตกลงและสิทธิในทรัพย์สินทางปัญญาตามสัญญา
หนึ่งในแนวทางที่เรานำมาพิจารณาคือการใช้ PyArmor ซึ่งเป็นเครื่องมือสำหรับปกป้องโค้ด Python ด้วยเทคนิค Code Obfuscation เพื่อลดความสามารถในการอ่านและวิเคราะห์ Source Code โดยตรง ขณะเดียวกัน Module จะต้องยังสามารถทำงานร่วมกับกลไกการโหลด Addon ของ Odoo ได้ตามปกติ
อย่างไรก็ตาม สิ่งที่ดูเหมือนเป็นเพียงการปกป้องโค้ดกลับกลายเป็นความท้าทายทางเทคนิคที่ซับซ้อน เนื่องจาก Odoo เป็น Framework ที่อาศัยกลไก Runtime Introspection หรือการตรวจสอบโครงสร้างและคุณสมบัติของโปรแกรมในระหว่างการทำงาน โดยเฉพาะขั้นตอนการโหลดและลงทะเบียน Module ตัวอย่างเช่น การอ่านข้อมูลจากไฟล์ Manifest การตรวจสอบโครงสร้าง Class และลำดับการสืบทอด (Class Hierarchy) สำหรับการลงทะเบียน ORM Model ตลอดจนการเข้าถึง Metadata บางประเภทที่เกี่ยวข้องกับ Source Code หากนำเทคนิค Code Obfuscation มาใช้โดยไม่ได้คำนึงถึงข้อกำหนดและกลไกภายในของ Odoo อาจทำให้ Module ไม่สามารถโหลดได้อย่างถูกต้อง หรือส่งผลให้ฟังก์ชันบางส่วนของระบบทำงานผิดพลาด เช่น:
- การตรวจพบ Model Class (Model Class Discovery): การทำ Code Obfuscation อาจกระทบต่อกระบวนการที่ Odoo Registry ใช้ตรวจสอบและลงทะเบียน Model Class หากโครงสร้างหรือข้อมูลสำคัญของ Class ถูกเปลี่ยนแปลงหรือปิดบัง อาจทำให้ Odoo ไม่สามารถลงทะเบียน ORM Model ได้อย่างถูกต้อง
- การนำเข้า Module แบบ Dynamic และ Lazy Loading: เครื่องมือทำ Code Obfuscation อาจจัดการกับ Dynamic Imports และ Submodules ที่ถูกโหลดเมื่อจำเป็นได้ไม่ถูกต้อง โดยเฉพาะหากเครื่องมือถูกออกแบบโดยตั้งสมมติฐานว่าโครงสร้างการนำเข้า Module (Import Graph) มีความซับซ้อนน้อยกว่าที่ Odoo ใช้งานจริง
- ประสิทธิภาพการทำงานของระบบ (Runtime Performance): Bytecode ที่ผ่านกระบวนการ Obfuscation อาจเพิ่มภาระในการประมวลผลระหว่างการนำเข้า Module ซึ่งเป็นสิ่งที่ต้องพิจารณา โดยเฉพาะ Module ที่ต้องถูกโหลดใหม่ทุกครั้งเมื่อ Odoo Worker เริ่มทำงาน
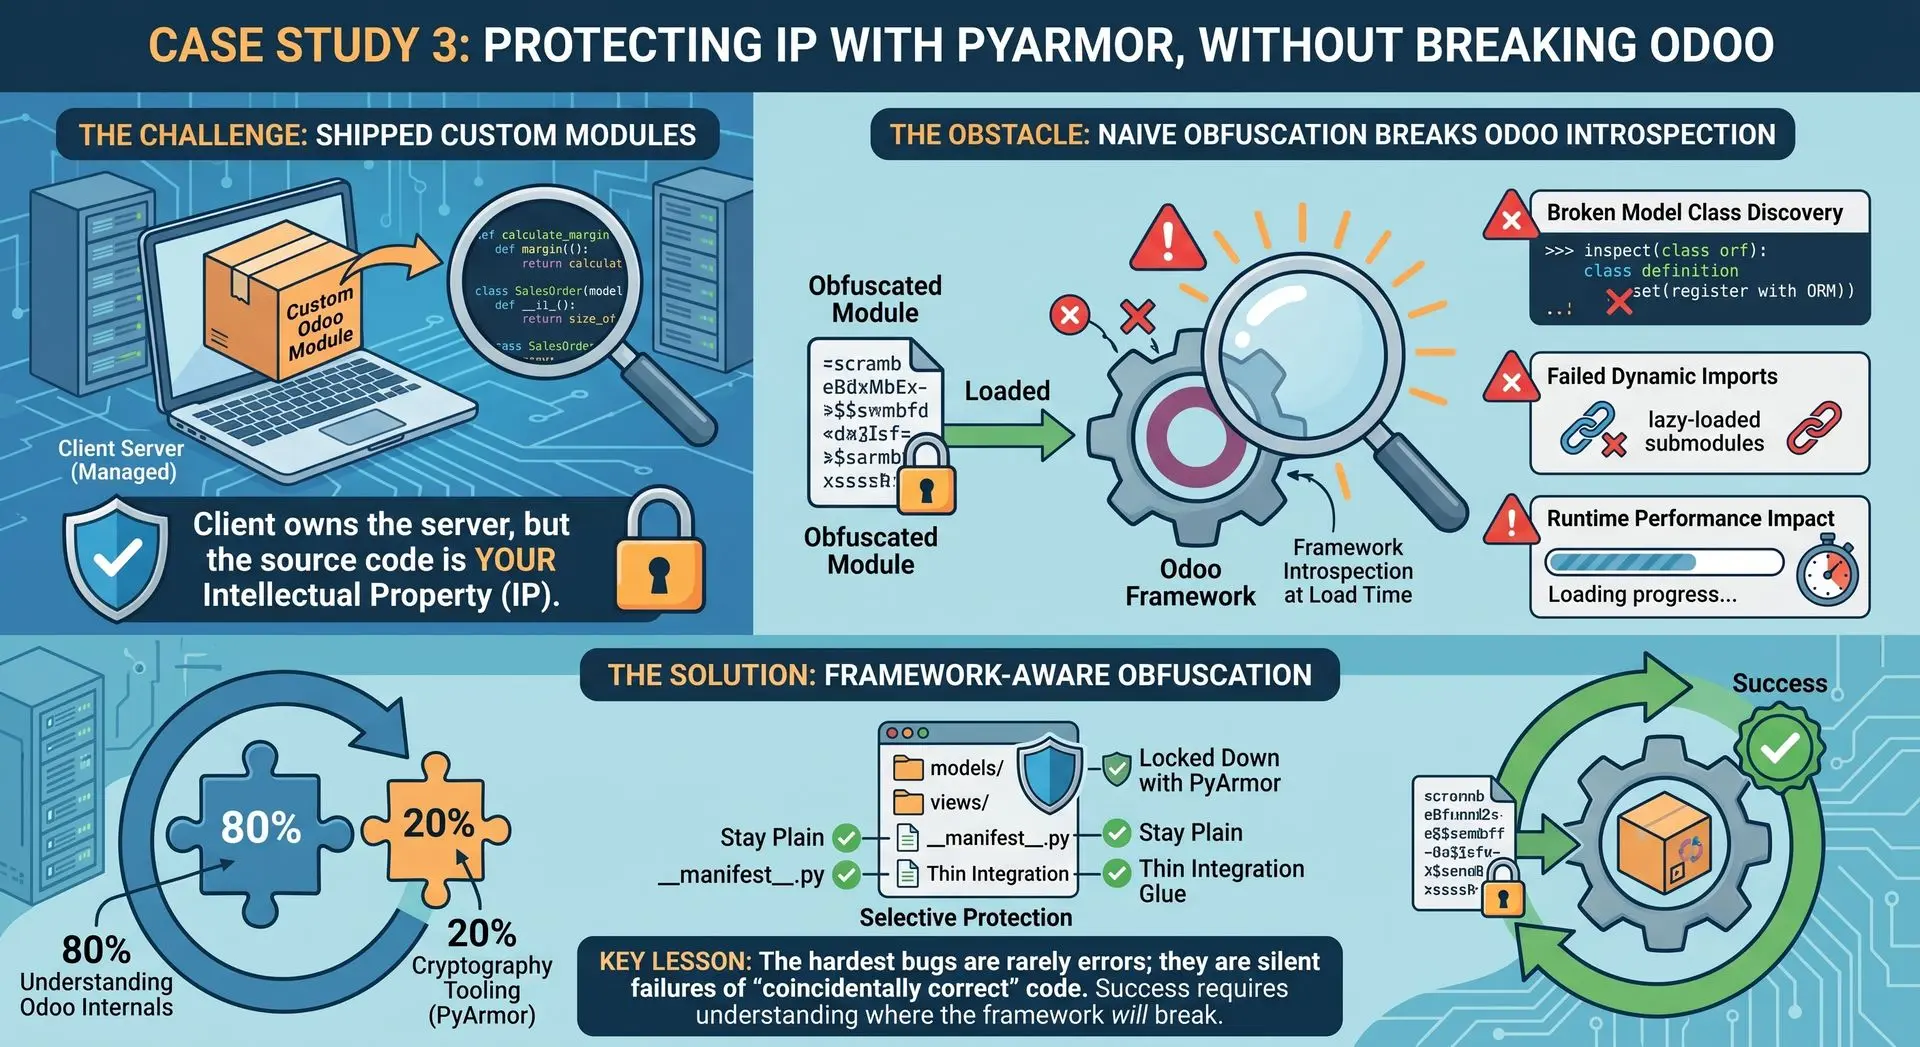
การดำเนินการให้สำเร็จจึงไม่ใช่เพียงการตรวจสอบว่าโค้ด Python ที่ผ่านกระบวนการ Obfuscation ยังสามารถทำงานได้ แต่จำเป็นต้องทดสอบ Module ภายใต้กระบวนการโหลด Module ของ Odoo จริง (Odoo Module-Loading Lifecycle) เพื่อให้มั่นใจว่าสามารถทำงานร่วมกับ Framework ได้อย่างถูกต้อง
นอกจากนี้ ยังต้องพิจารณาอย่างรอบคอบว่าส่วนใดของ Source Code ควรได้รับการปกป้อง และส่วนใดจำเป็นต้องคงอยู่ในรูปแบบที่ระบบสามารถอ่านและตรวจสอบได้โดยตรง เช่น ไฟล์ Manifest และโค้ดส่วนเชื่อมต่อพื้นฐาน (Integration Glue Code) โดยมุ่งเน้นการปกป้อง Logic ทางธุรกิจ (Business Logic) ซึ่งเป็นส่วนสำคัญของทรัพย์สินทางปัญญาของซอฟต์แวร์
กรณีศึกษานี้สะท้อนให้เห็นว่า ความท้าทายของการปกป้อง Source Code ไม่ได้อยู่ที่การเลือกใช้เครื่องมือเพียงอย่างเดียว แต่ต้องอาศัยความเข้าใจเชิงลึกเกี่ยวกับสถาปัตยกรรมและกลไกภายในของ Framework เพื่อให้สามารถระบุจุดที่อาจเกิดปัญหาและออกแบบแนวทางป้องกันได้อย่างเหมาะสม
กล่าวได้ว่า ความสำเร็จของงานนี้อาศัยความรู้ด้านเครื่องมือปกป้องโค้ดประมาณ 20% และอีก 80% คือความเข้าใจกลไกภายในของ Odoo อย่างแท้จริง
กรณีศึกษาที่ 4: การออกแบบระบบควบคุมสิทธิ์ผู้ใช้งานย่อย (Sub-User Access Control) อย่างถูกต้อง
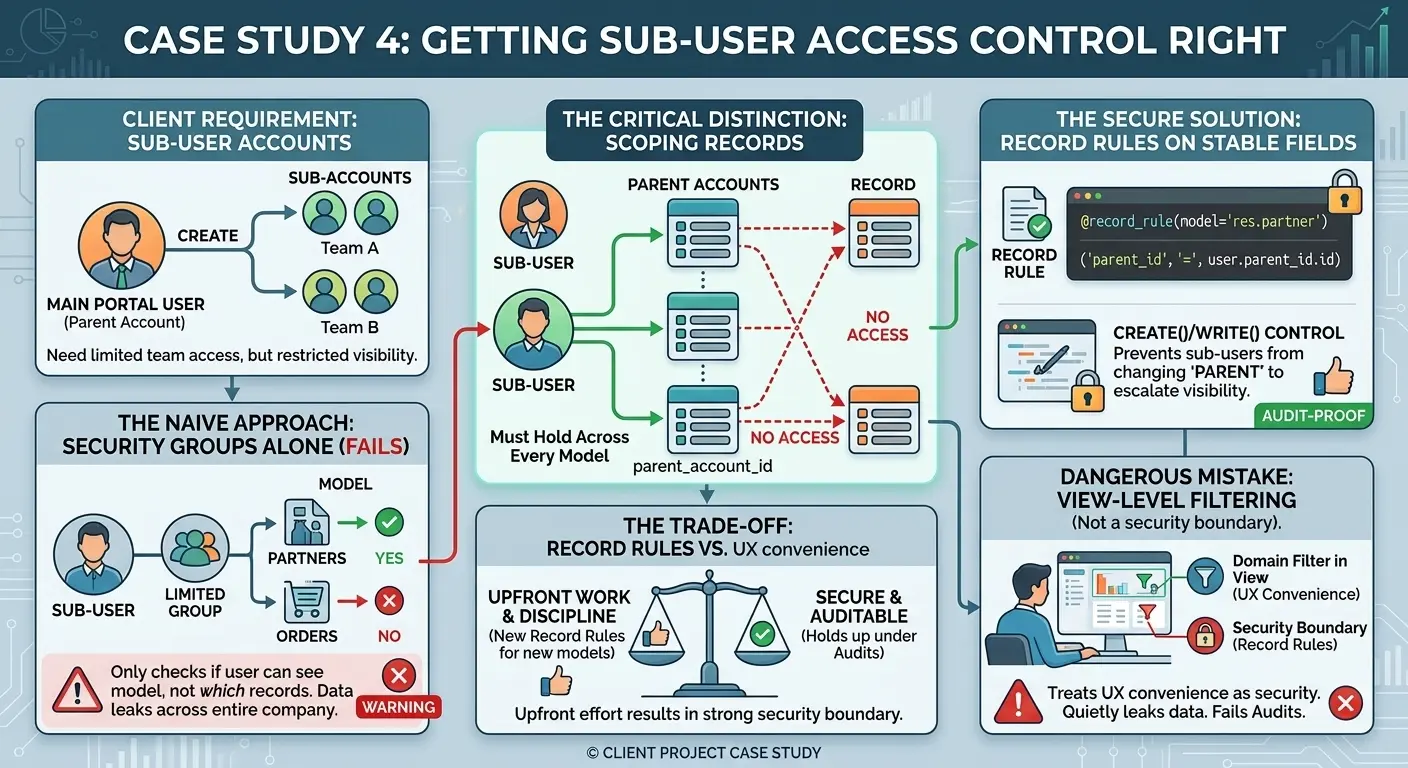
หนึ่งในความต้องการที่พบได้บ่อยจากโครงการของลูกค้าหลายแห่ง คือการเปิดให้ผู้ใช้งานหลักของระบบ Portal สามารถสร้างบัญชีผู้ใช้งานย่อย (Sub-Account) สำหรับทีมงานหรือลูกค้าของตนเองได้ โดยจำกัดสิทธิ์ในการเข้าถึงและการมองเห็นข้อมูลตามขอบเขตที่กำหนด
แม้ฟังก์ชันนี้อาจดูเหมือนเป็นการพัฒนาระบบเพิ่มเติมเพียงเล็กน้อย แต่ในทางปฏิบัติกลับมีความซับซ้อนมากกว่าที่คิด
แนวทางพื้นฐานอย่างการสร้าง Security Group ใหม่และกำหนดสิทธิ์ให้น้อยลงนั้นมักไม่เพียงพอ เนื่องจากการควบคุมสิทธิ์ในลักษณะนี้ไม่ได้มีเพียงคำถามว่า “ผู้ใช้งานสามารถเข้าถึง Model นี้ได้หรือไม่” แต่ยังต้องพิจารณาความสัมพันธ์และขอบเขตของข้อมูลที่ผู้ใช้งานแต่ละรายมีสิทธิ์เข้าถึงด้วย
ตัวอย่างเช่น ผู้ใช้งานย่อยควรสามารถมองเห็นได้เฉพาะข้อมูลที่เชื่อมโยงกับบัญชีผู้ใช้งานหลัก (Parent Account) ของตนเอง ไม่ใช่ข้อมูลทั้งหมดของบริษัท และข้อจำกัดดังกล่าวต้องมีผลกับทุก Model ที่ผู้ใช้งานย่อยสามารถเข้าถึง รวมถึง Model ใหม่ที่อาจถูกเพิ่มเข้ามาจาก Module อื่นในอนาคต
ด้วยเหตุนี้ การออกแบบจึงต้องใช้ Record Rules ที่อ้างอิงความสัมพันธ์ของข้อมูลผ่านฟิลด์ที่มีความชัดเจนและคงที่ เช่น parent_account_id หรือฟิลด์ที่มีบทบาทเทียบเท่ากัน แทนการพึ่งพาสมาชิกภาพของ Security Group เพียงอย่างเดียว
นอกจากนี้ ยังต้องควบคุมการทำงานของ Method create() และ write() อย่างรอบคอบ เพื่อป้องกันไม่ให้ผู้ใช้งานย่อยสามารถเปลี่ยนความสัมพันธ์ของข้อมูลไปยัง Parent Account อื่น และขยายสิทธิ์ในการมองเห็นข้อมูลของตนเองโดยไม่ได้รับอนุญาต
สิ่งที่ต้องพิจารณาคือ การใช้ Record Rules เพื่อจำกัดขอบเขตการเข้าถึงข้อมูลอาจต้องใช้เวลาในการออกแบบและพัฒนามากกว่าในช่วงแรก อีกทั้งยังต้องรักษามาตรฐานการควบคุมสิทธิ์ทุกครั้งที่มีการเพิ่ม Model ใหม่เข้าสู่กระบวนการทำงาน
อย่างไรก็ตาม แนวทางนี้ช่วยให้สามารถตรวจสอบสิทธิ์การเข้าถึงได้อย่างเป็นระบบ และลดความเสี่ยงจากการเปิดเผยข้อมูลโดยไม่ได้รับอนุญาต เมื่อเทียบกับการใช้ Domain Filter เฉพาะในระดับ View
สิ่งสำคัญที่ต้องเข้าใจคือ การกรองข้อมูลในระดับ View เป็นเพียงเครื่องมือช่วยจัดการประสบการณ์ผู้ใช้งาน (User Experience) ไม่ใช่กลไกควบคุมความปลอดภัยของข้อมูล (Security Boundary)
การนำ View-Level Filtering มาใช้แทนมาตรการควบคุมสิทธิ์ที่แท้จริงอาจทำให้เกิดช่องโหว่ในการเข้าถึงข้อมูล ซึ่งเป็นปัญหาที่ดิฉันเคยเห็นเกิดขึ้นกับทีมพัฒนาอื่นมาแล้ว
อะไรทำให้วัฒนธรรมการทำงานของ V Group แตกต่าง?
อะไรทำให้วัฒนธรรมการทำงานของ V Group แตกต่าง?
กระบวนการทำงานมีความชัดเจนและเป็นระบบ Functional Consultant จะรวบรวมความต้องการจากลูกค้าโดยตรง ทำความเข้าใจสิ่งที่ลูกค้าต้องการ แล้วมอบหมายงานให้ฉันพร้อมขอบเขตและกำหนดเวลาที่ชัดเจน จากนั้นฉันจะรับผิดชอบงานด้านเทคนิคทั้งหมด ตั้งแต่วิเคราะห์ปัญหา ออกแบบโซลูชัน พัฒนาและทดสอบระบบ ไปจนถึงการสาธิตผลงานให้ลูกค้าด้วยตัวเอง กระบวนการนี้ประกอบด้วยความต้องการที่ชัดเจน ผู้รับผิดชอบที่ชัดเจน กำหนดเวลาที่เหมาะสม และการสาธิตผลงานเมื่อเสร็จสิ้น ซึ่งเกิดขึ้นอย่างต่อเนื่องในทุกโครงการ และได้ผลดีเพราะทุกคนรับผิดชอบหน้าที่ของตนเองอย่างเต็มที่
สิ่งที่ทำให้วัฒนธรรมการทำงานที่นี่ดีเป็นพิเศษ ได้แก่
- ความไว้วางใจในการรับผิดชอบงาน: เมื่อได้รับมอบหมาย ฉันสามารถตัดสินใจด้านเทคนิคได้เอง ทั้งวิธีแก้ปัญหาและการเลือกแนวทางที่เหมาะสม โดยไม่ถูกควบคุมทุกขั้นตอน
- กำหนดเวลาที่สมเหตุสมผล: ฉันต้องส่งมอบงานตรงเวลา แต่ไม่เคยถูกบังคับให้ส่งงานที่รู้ว่ายังมีข้อผิดพลาดเพียงเพื่อให้ทันกำหนด
- วัฒนธรรมการสาธิตผลงาน (Demo Culture): การนำเสนอผลงานให้ลูกค้าโดยตรงช่วยกระตุ้นให้เราทำงานอย่างมีคุณภาพ และได้รับการยอมรับเมื่อผลงานออกมาดี
- Consultant และ Developer ทำงานเป็นทีมเดียวกัน: ทีม Functional และ Technical สื่อสารกันตลอดกระบวนการ ตั้งแต่รับความต้องการ พัฒนา ไปจนถึงการสาธิตระบบ ไม่ได้ทำงานแยกส่วนกัน
การมีกระบวนการที่ชัดเจน ความรับผิดชอบที่แท้จริง ทีมงานที่พร้อมสนับสนุนกัน และการได้เห็นผลลัพธ์ของงาน คือสิ่งที่ทำให้ความท้าทายทางเทคนิคเหล่านี้กลายเป็นประสบการณ์ที่คุ้มค่า มากกว่าความเครียดจากการทำงาน
ประสบการณ์การทำงานเหล่านี้สอนอะไรเราบ้าง?
การได้ทำงานครอบคลุมทั้ง Hosting Infrastructure, Healthcare System Integration, Software Licensing และ Access Control ภายในทีมเดียวกัน ช่วยพัฒนาความคิดและมุมมองด้านวิศวกรรมซอฟต์แวร์ของฉัน จากเดิมที่มองว่า Odoo มีรูปแบบการพัฒนาที่ตายตัว มาเป็นการเข้าใจว่า Odoo คือ Framework ที่เราต้องรู้จักกลไกภายในอย่างแท้จริง ไม่ว่าจะเป็นพฤติกรรมของ ORM เมื่อมีการประมวลผลพร้อมกัน (Concurrency) กระบวนการโหลด Module หรือขอบเขตการทำงานจริงของระบบ Security
สิ่งที่ควรเตรียมพร้อมเมื่อร่วมงานกับ V Group ในตำแหน่ง Developer
สิ่งแรกที่ต้องเตรียมพร้อมคือ ความต้องการที่อาจยังไม่ชัดเจน เพราะลูกค้าในธุรกิจ Healthcare, Logistics และ Manufacturing มักไม่ได้กำหนดความต้องการไว้อย่างครบถ้วนตั้งแต่ต้น ส่วนสำคัญของงานจึงเป็นการตั้งคำถามให้ถูกต้องก่อนเริ่มเขียนโค้ด ไม่ใช่หลังจากพัฒนาเสร็จแล้ว นอกจากนี้ ต้องพร้อมทำงานกับเทคโนโลยีที่หลากหลาย ตั้งแต่ Docker และ Deployment ไปจนถึงการ Debug ระดับ ORM และการตรวจสอบ Security และที่สำคัญ ต้องเข้าใจว่า “การที่ระบบทำงานได้ในการทดสอบ เป็นเพียงจุดเริ่มต้นของการตรวจสอบ ไม่ใช่จุดสิ้นสุด” โดยเฉพาะระบบที่เกี่ยวข้องกับการเงิน สินค้าคงคลัง หรือข้อมูลผู้ป่วย ซึ่งข้อผิดพลาดที่เกิดขึ้นโดยไม่มีการแจ้งเตือน อาจส่งผลเสียมากกว่าข้อผิดพลาดที่แสดง Error อย่างชัดเจน
บริษัท วี กรุ๊ป คอนซัลติ้ง แอนด์ โซลูชั่นส์ จำกัด
- ความสำเร็จของคุณคือหัวใจของเรา -
เจาะลึกเบื้องหลังการทำงานของ Senior Software Engineer ที่ V Group: บทบาท ความท้าทาย และประสบการณ์จริง